أمن المعلومات المحاسبية هو حماية البيانات المالية والأنظمة التي تعالجها من الوصول غير المصرح به والتلاعب والفقد. ويعمل على ثلاثة مستويات: سلوك المحاسب اليومي أمام التصيد وبرمجيات الفدية واختراق البريد التجاري، والضوابط داخل النظام المحاسبي كالصلاحيات وفصل المهام والأثر التدقيقي، وتقسيم المسؤولية مع مزود الخدمة حين يكون النظام سحابيًا.
لماذا تُستهدف الإدارة المالية؟
يملك المحاسب صلاحيات يريدها المهاجم: الوصول إلى الحسابات البنكية، واعتماد المدفوعات، وبيانات الرواتب والموظفين. وتذكر Microsoft أن منفذي هجمات اختراق البريد التجاري يركزون على الأدوار ذات الصلاحيات المالية أو صلاحيات الوصول العليا، وتضع بين أهدافهم الرئيسية موظفي المالية، كالمراقبين الماليين وموظفي الحسابات الدائنة الذين يملكون البيانات البنكية ووسائل الدفع وأرقام الحسابات، إلى جانب كبار التنفيذيين وموظفي الموارد البشرية ومسؤولي تقنية المعلومات والموظفين الجدد أو المبتدئين.
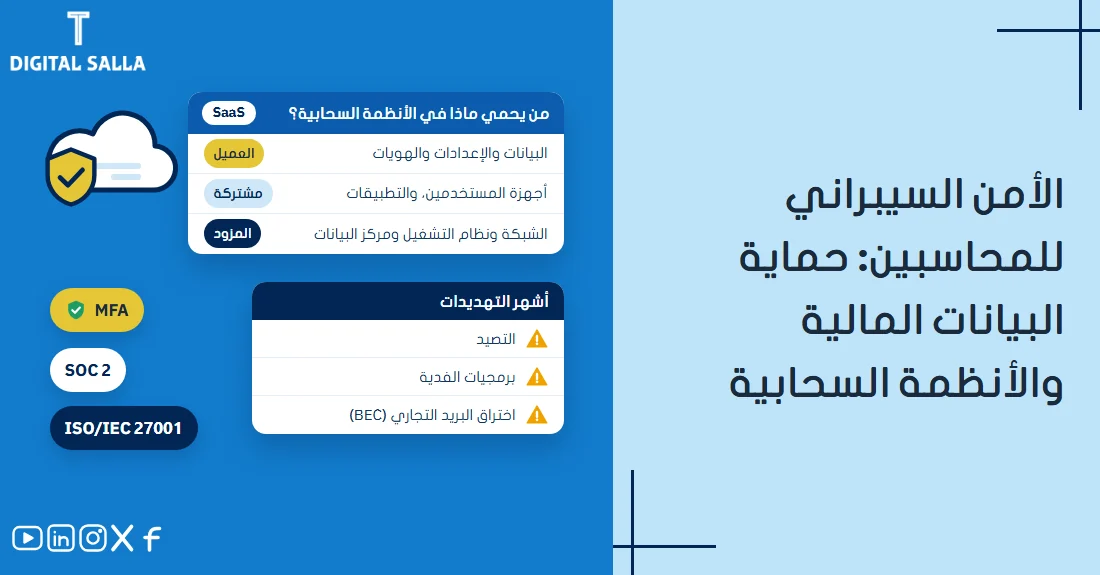
أشهر التهديدات
| التهديد | كيف يحدث؟ | هدفه |
|---|---|---|
| التصيد (Phishing) | رسالة مزيفة تنتحل صفة بنك أو مزود خدمة وتطلب تسجيل الدخول عبر رابط | سرقة بيانات الدخول |
| برمجيات الفدية (Ransomware) | برنامج خبيث يشفّر الملفات وقواعد البيانات ويطلب فدية لفك تشفيرها | الابتزاز مقابل البيانات |
| اختراق البريد التجاري (BEC) | انتحال صفة مدير أو مورد، أو اختراق بريد حقيقي، لطلب تحويل عاجل أو تغيير حساب بنكي | تحويل الأموال أو الحصول على بيانات حساسة |
وتصف Microsoft اختراق البريد التجاري بأنه هجمات موجّهة ومخصّصة، يُعِدّ لها المحتالون جيدًا ويحاكون فيها أشخاصًا وإجراءات بعينها ليكسبوا الثقة، وتركز على أصول عالية القيمة كالتحويلات البنكية أو البيانات الحساسة. ومن صوره اختراق حساب بريد حقيقي بكلمات مرور مسروقة، ثم مراقبة المراسلات أسابيع والهجوم حين يحين موعد دفعة كبيرة.
من يحمي ماذا في الأنظمة السحابية؟
انتقال النظام المحاسبي إلى السحابة لا ينقل الأمن كله إلى المزود. ففي نموذج المسؤولية المشتركة الذي تنشره Microsoft لخدماتها، يملك العميل بياناته وهوياته في كل أنواع النشر السحابي، وهو مسؤول عن حماية أمن بياناته وهوياته وموارده المحلية ومكونات السحابة التي يتحكم فيها. وفي البرمجيات كخدمة (SaaS)، أي التطبيقات الجاهزة، تقسّم مصفوفة Microsoft المسؤولية كما يلي:
| مجال المسؤولية | SaaS (مصفوفة Microsoft) |
|---|---|
| بيانات العميل، والتهيئة والإعدادات، والهويات والمستخدمون | العميل |
| أجهزة المستخدمين، والتطبيقات | مشتركة بين العميل وMicrosoft |
| ضوابط الشبكة، ونظام التشغيل، والخوادم الفعلية، والشبكة الفعلية، ومركز البيانات الفعلي | Microsoft |
وأيًّا كان نوع النشر يحتفظ العميل دائمًا بأربع مسؤوليات:
- البيانات: بما في ذلك تصنيفها وحمايتها وقرارات تشفيرها والامتثال لمتطلبات حوكمة البيانات.
- الأجهزة الطرفية: حماية أجهزة المستخدمين التي تصل إلى الخدمات السحابية، كالهواتف والحواسيب المحمولة والمكتبية.
- الحسابات: إدارة حسابات المستخدمين، بما فيها إنشاء وصولهم وإدارته وإزالته.
- إدارة الوصول: تطبيق ضوابط الوصول وإدارتها، ومنها التحكم في الوصول بحسب الدور (RBAC) والمصادقة متعددة العوامل وسياسات الوصول المشروط.
وهذا تقسيم Microsoft لخدماتها، وتصفه Microsoft بأنه إرشاد توضيحي لا يُقصد به تعديل شروط أي اتفاقية مع Microsoft أو مخالفتها، فاطلب من مزود نظامك المحاسبي تقسيمه المكتوب. وللمفاضلة بين النظامين: مقارنة الأنظمة المحاسبية السحابية مع الأنظمة التقليدية.
الهوية والصلاحيات وفصل المهام
السؤال الأهم في أي نظام: من يستطيع أن يفعل ماذا، ومتى، وبأي اعتماد؟
- المصادقة متعددة العوامل (MFA) لكل الحسابات، ولا سيما حسابات المالية والإدارة؛ فهي بحسب Microsoft طبقة حماية إضافية حتى لو حصل المهاجم على بيانات الدخول.
- صلاحيات بحسب الدور لا تتجاوز ما يحتاجه العمل، مع مراجعة دورية للمستخدمين وأدوارهم.
- إزالة وصول المغادرين فورًا، وتعطيل الحسابات غير المستخدمة.
ويذكر إطار COSO للرقابة الداخلية أن فصل المهام يُبنى عادةً في اختيار أنشطة الرقابة وتطويرها، وأن الإدارة حين يتعذر الفصل عمليًا تختار أنشطة رقابة بديلة وتطورها. وفي الإدارة المالية مثلًا، ينبغي توزيع المهام الأربع التالية على مستخدمين مختلفين، مع ضابط بديل حيث يتعذر التوزيع عمليًا:
| المهمة | ما يمنعه فصلها |
|---|---|
| إنشاء مورد جديد | مورد وهمي يُنشأ ثم يُدفع له |
| تعديل البيانات البنكية للمورد | تحويل دفعات مورد حقيقي إلى حساب آخر |
| اعتماد الفاتورة أو الدفعة | اعتماد الشخص لما أعده بنفسه |
| تنفيذ الدفع | دفعة يعدّها وينفذها شخص واحد بلا مراجعة |
وتمتد الفكرة نفسها إلى التعديلات بعد الإقفال، وإدارة المستخدمين، وتصدير البيانات. وللتفصيل: تصميم إجراءات الرقابة: فصل المهام وصلاحيات الاعتماد.
ضوابط داخل النظام المحاسبي
يخص إطار COSO التقنية بمبدأ مستقل ضمن مكوّن أنشطة الرقابة: «تختار المنظمة أنشطة رقابة عامة على التقنية وتطورها لدعم تحقيق الأهداف» (المبدأ 11). وأنشطة الرقابة في الإطار قد تكون وقائية أو كاشفة، وقد تشمل مجموعة من الأنشطة اليدوية والآلية، مثل التفويضات والموافقات، والتحققات، والمطابقات، ومراجعات أداء الأعمال. ومن هذه الأنشطة داخل النظام المحاسبي نفسه ضابطان:
- الأثر التدقيقي (Audit Trail): سجل بمن أنشأ القيد أو عدّله أو اعتمده أو حذفه ومتى، وبتغييرات البيانات الحساسة كالحساب البنكي للمورد وحد ائتمان العميل، مع منع الحذف النهائي أو تقييده حيث يتيح النظام ذلك.
- قفل الفترة: تُقفل الفترة بعد إقفالها، وأي تعديل بعد القفل يحتاج سببًا واعتمادًا وتوثيقًا.
| التهديد | الضابط | دليل المدقق |
|---|---|---|
| تغيير الحساب البنكي لمورد قبل الدفع | اعتماد مزدوج، وإشعار تلقائي، وسجل للتغييرات | سجل تغييرات المورد، وسجل الاعتمادات، وتقرير الاستثناءات |
| تصدير بيانات مالية حساسة | تقييد التصدير والتنزيل، وتسجيل الأحداث | سجلات التصدير، وقائمة صلاحيات الأدوار |
| قيود بعد الإقفال | قفل الفترات، ومسار اعتماد للاستثناءات | قائمة القيود بعد القفل بأسبابها واعتماداتها |
| حسابات قديمة أو غير مستخدمة | مراجعة دورية، وتعطيل تلقائي | تقرير المستخدمين، وسجل التعطيل وتغيير الأدوار |
وللإطار كاملًا: إطار COSO للرقابة الداخلية، ولمؤشرات الاحتيال: الاحتيال المالي والمؤشرات الحمراء.
خطوات حماية يومية للمحاسب
- فعّل المصادقة متعددة العوامل على البريد والنظام المحاسبي.
- تحقق من الطلبات غير المعتادة، كتغيير الحساب الذي تُحوَّل إليه الدفعات أو تحويل عاجل وسري. وجاء في مقال على مدونة Microsoft (2020): «من المهم جدًا أن تحصل على تأكيد فعلي قبل أن تغيّر الحساب الذي تُحوَّل إليه الأموال أو قبل أن تقدّم بيانات الدخول». وينصح المقال بوسيلة اتصال بديلة، كالهاتف، تصل إلى الشخص الحقيقي، ويحذّر من أن طلب التأكيد بالبريد خطر دائمًا لأنك قد تراسل المحتال نفسه دون أن تدري.
- تعلّم العلامات: تذكر Microsoft ثلاثًا ينبغي لكل موظف تمييزها: روابط التصيد، وعدم تطابق النطاق وعنوان البريد، والطلبات العاجلة على نحو مريب.
- لا تؤجل التحديثات: تعدّ Microsoft التحديث المتكرر للبرامج وسيلة لسد الثغرات والحماية من أساليب الاستغلال الجديدة.
- احفظ نسخة احتياطية واختبر استعادتها، كما في قسم «النسخ الاحتياطي والتعافي: RTO وRPO».
النسخ الاحتياطي والتعافي: RTO وRPO
تذكر Microsoft، ضمن أمثلة المسؤوليات التي لا تُؤدّى في البيئات المحلية التقليدية، أن النسخ الاحتياطية قد تكون غير منتظمة أو غير مختبرة أو محفوظة في الموقع نفسه، فتبقى البيانات عرضة لبرمجيات الفدية أو الكوارث المادية. ويقابل ذلك نسخ منتظم، ونسخة خارج الموقع، واختبار للاستعادة.
ويُضبط النسخ الاحتياطي والاستعادة على هدفين للتعافي تعرّفهما Microsoft:
- هدف زمن الاستعادة (RTO): أقصى مدة مقبولة لتعطل التطبيق بعد حادث.
- هدف نقطة الاستعادة (RPO): أقصى مدة مقبولة لفقد البيانات أثناء حادث.
وتعدّ Microsoft أهداف التعافي، وهي RTO وRPO ومعهما متوسط زمن التعافي (MTTR) ومتوسط المدة بين الأعطال (MTBF)، مقاييس لفعالية خطط استمرارية الأعمال والتعافي من الكوارث واختباراتها. ولتحديد أهداف الموثوقية يضع أصحاب المصلحة في الأعمال المتطلبات العامة، ثم يقيّم الخبراء الفنيون الوضع القائم ويعملون على بلوغ الأهداف، ويجب أن يتفق الطرفان على أهداف واقعية. فسؤالا «كم ساعة من القيود يمكن أن نفقد؟» و«كم ساعة يمكن أن يتوقف التحصيل والدفع؟» تجيب عنهما الإدارة المالية أولًا. والنسخة التي لم تُختبر استعادتها لا يُعرف أنها تعمل، فاختبر الاستعادة دوريًا ووثّق نتيجتها.
فحص مزود الخدمة قبل التعاقد
لست بحاجة إلى أن تكون خبير أمن، لكنك تحتاج أسئلة واضحة:
- تقارير التأكيد: هل لدى المزود تقرير SOC 2؟ وهو تقرير فحص لضوابط منظمة خدمات تتعلق بالأمن أو التوافر أو سلامة المعالجة أو السرية أو الخصوصية. وSOC مجموعة خدمات قد يقدمها المحاسبون القانونيون المعتمدون، ويمكنهم أن يصدروا بها تقارير تأكيد تزوّد المستخدمين بمعلومات يحتاجونها لتقييم المخاطر المرتبطة بإسناد الخدمات إلى جهات خارجية ومعالجتها، ويصدر المعهد الأمريكي للمحاسبين القانونيين المعتمدين (AICPA) المعايير المهنية لارتباطات SOC.
- الشهادات: هل لديه شهادة ISO/IEC 27001، المعيار الدولي الذي يحدد متطلبات أنظمة إدارة أمن المعلومات؟ وهل يشمل نطاقها الخدمة التي ستستخدمها؟
- موقع البيانات: أين تُخزَّن البيانات ونسخها الاحتياطية؟ وهل يمكن اختيار المنطقة؟
- السجلات: هل يتيح سجلًا للأحداث والتدقيق يمكن تصديره؟
- التعافي: ما سياسة النسخ ومدة الاحتفاظ، وما RTO وRPO الملتزم بهما؟
- الوصول: هل يدعم المصادقة متعددة العوامل والدخول الموحد (SSO) والصلاحيات بحسب الدور؟
- الخروج: كيف تُسترد البيانات عند إنهاء العقد، وبأي صيغة، ومتى تُحذف حذفًا آمنًا؟
التكاملات والترحيل
عامِل كل تكامل يقرأ من النظام المحاسبي أو يكتب فيه معاملة المستخدم: يُمنح مفتاحه (API key) الصلاحيات التي يحتاجها دوره فقط، وقراءة فقط حين تكفي، ويُسجَّل في سجل داخلي يبين مالكه وغرضه والبيانات التي يقرؤها أو يكتبها، ويُراجع مع مراجعة المستخدمين. أما نقل الأرصدة والبيانات إلى نظام جديد فله ضوابطه: ترحيل البيانات المحاسبية.
قائمة تحقق شهرية
- مراجعة المستخدمين والأدوار، وإزالة وصول المغادرين.
- مراجعة تقارير الاستثناءات: تغييرات بيانات الموردين، والتصدير، والقيود بعد القفل.
- التأكد من تحديث الأجهزة والبرامج.
- اختبار استعادة نسخة احتياطية وتوثيق النتيجة.
- مراجعة سجل التكاملات وصلاحياتها.
أسئلة شائعة
هل الملفات على التخزين السحابي آمنة؟
في نموذج Microsoft يتولى مزود خدمة SaaS مسؤولية مركز البيانات والخوادم والشبكة الفعلية، أما بياناتك وحساباتك فمسؤوليتك في كل أنواع النشر. فإن سُرقت بيانات دخولك أمكن للمهاجم الوصول إلى ملفاتك، ولذلك تُحمى الحسابات بالمصادقة متعددة العوامل.
ماذا أفعل إن اشتبهت في اختراق بريدي أو في هجوم اختراق البريد التجاري؟
إن اعتقدت أن حساب بريدك اختُرق، فينصح مقال مدونة Microsoft بمراجعة قواعد إعادة توجيه البريد بحثًا عن رسائل تُرسَل منه إلى حساب مجهول؛ فإن وجدتها فعطّل تلك القواعد وغيّر كلمة المرور، وإن كان لحسابك مسؤول فأبلغه بالمشكلة. أما إن اشتبهت في هجوم اختراق بريد تجاري، فتقول صفحة Microsoft عن هذه الهجمات إن السرعة حاسمة: إن كان تحويل بنكي قد بدأ فاتصل بالبنك فورًا لإيقاف الدفعة أو عكسها، وأبلغ فريق تقنية المعلومات ليتحقق من مصدر الرسالة ويحجب مراسلات المهاجم، وابحث عن الثغرات في بروتوكولات الأمن القائمة وعزّزها.
هل الأنظمة المحاسبية السحابية أكثر أمانًا من المحلية؟
تقول Microsoft إن السحابة تقدم مزايا كبيرة في معالجة تحديات أمن المعلومات القائمة منذ زمن: ففي نموذجها تنتقل إلى مزود خدمة SaaS البنية الفعلية ونظام التشغيل وضوابط الشبكة، ومن أمثلة المسؤوليات التي لا تُؤدّى في البيئات المحلية التقليدية التي تذكرها تأخر تطبيق التحديثات الأمنية لقلة موظفي التقنية أو تخوفًا من توقف النظام. لكن البيانات والحسابات وإدارة الوصول تبقى عليك، فالنتيجة تتوقف أيضًا على المزود وعلى ضبطك لما يخصك.
أداة عملية
لتوثيق فصل المهام وصلاحيات الاعتماد: دليل السياسات والإجراءات المالية ومصفوفة الصلاحيات والرقابة الداخلية، ملف Word بإجراءات إحدى عشرة دورة منها حفظ المستندات وصلاحيات النظام، وملف Excel فيه مصفوفة صلاحيات لثلاثين عملية (من يُعد ومن يراجع ومن يعتمد)، وفحص لتعارض المهام، ومصفوفة من 52 ضابطًا، وسجل من 29 خطرًا. ومحتواه مقترح يُكيَّف ثم يعتمده صاحب الصلاحية، وهو للشركات ولا يتضمن محتوى خاصًا بالجمعيات والكيانات غير الهادفة للربح.
المصادر
- Microsoft Learn: Shared responsibility in the cloud، آخر تحديث 24 أغسطس 2026.
- Microsoft Learn: Architecture strategies for defining reliability targets (Azure Well-Architected Framework).
- Microsoft Security: What is Business Email Compromise (BEC)?
- Microsoft On the Issues: Business Email Compromise: What it is, and how to stop it، 23 يوليو 2020.
- لجنة المنظمات الراعية للجنة تريدواي (COSO): Internal Control — Integrated Framework: Executive Summary، مايو 2013.
- AICPA & CIMA: System and Organization Controls: SOC Suite of Services، ودليل SOC 2® Reporting on an Examination of Controls at a Service Organization Relevant to Security, Availability, Processing Integrity, Confidentiality, or Privacy.
- المنظمة الدولية للتوحيد القياسي (ISO): ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection — Information security management systems — Requirements.