
الرقابة الداخلية (Internal Control) ليست “ورق وسياسات” بقدر ما هي سلوك تشغيلي يومي يمنع الأخطاء قبل أن تتحول إلى خسائر، ويكشف الانحرافات قبل أن تصبح فضائح. في هذا الدليل ستفهم نظام الرقابة الداخلية وكيف يفسّره إطار COSO، ولماذا يُعد “صمام الأمان” لــ حماية الأصول وتقليل الأخطاء والاحتيال عبر إجراءات الرقابة المناسبة.
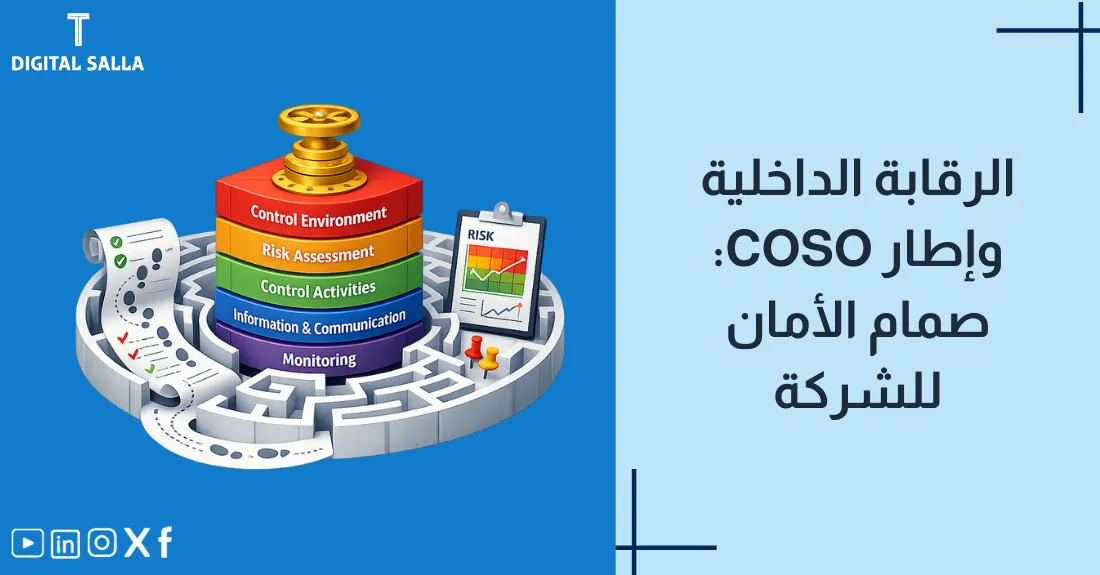
عندما تكون الرقابة الداخلية “مُصمَّمة جيدًا” و“مُطبَّقة فعليًا”، تتحول من عبء إداري إلى ميزة تنافسية: نتائج أدق، مخاطر أقل، وثقة أعلى.
ماذا ستكسب من المقال؟
- تعريف عملي لمعنى الرقابة الداخلية وما الذي يجعلها “فعّالة” وليس شكلية.
- فهم سريع لإطار COSO ومكوناته الخمسة وكيف تُترجم إلى واقع تشغيل.
- أمثلة واضحة على إجراءات الرقابة في المشتريات، المبيعات، المخزون، الرواتب، والخزينة.
- قالب مختصر لبناء نظام رقابة داخلية قابل للتنفيذ والاختبار والمتابعة.
جدول المحتويات يتحدد تلقائيًا أثناء التمرير
1) ما هي الرقابة الداخلية (Internal Control)؟ 2) لماذا تُفشل الشركات رقابتها الداخلية رغم وجود “سياسات”؟ 3) إطار COSO باختصار: المكونات الخمسة 4) أمثلة على إجراءات الرقابة: وقائية وكاشفة 5) كيف تبني نظام الرقابة الداخلية خطوة بخطوة؟ 6) اختبار الفعالية والمتابعة: من يراقب من؟ 7) علامات ضعف الرقابة الداخلية (Red Flags) 8) مؤشرات قياس (KPIs) + قائمة تحقق سريعة 9) روابط ذات صلة للتعمق 10) الأسئلة الشائعة 11) الخلاصة
1) ما هي الرقابة الداخلية (Internal Control)؟
نظام الرقابة الداخلية هو مجموعة مترابطة من الضوابط (Controls) داخل الشركة تهدف إلى تقديم تأكيد معقول (وليس ضمانًا مطلقًا) بأن الشركة ستحقق: أهداف التشغيل (الكفاءة وحماية الأصول)، وأهداف التقارير (معلومات مالية/تشغيلية موثوقة)، وأهداف الالتزام (التقيد بالأنظمة والسياسات).
لماذا “تأكيد معقول”؟ لأن الرقابة الداخلية تعمل في عالم حقيقي: أحكام بشرية، استثناءات، تواطؤ، ضغط وقت… الهدف هو تقليل المخاطر لمستوى مقبول.
الرقابة ليست “مراجعة”
المراجعة/التدقيق تأتي لاحقًا لتقييم ما حدث. أما الرقابة الداخلية فهي “صمامات” تمنع وتسند العمل في لحظته: صلاحيات، فصل مهام، مطابقة، توثيق، تقارير استثناء، ومتابعة.
2) لماذا تُفشل الشركات رقابتها الداخلية رغم وجود “سياسات”؟
أكثر أسباب فشل الرقابة ليست في “غياب السياسة”، بل في أن الضوابط غير واقعية أو غير مُطبقة. إليك 6 أسباب متكررة:
- ضوابط بلا مالك: لا يوجد مسؤول واضح عن تنفيذ الرقابة أو إثباتها.
- فصل مهام شكلي: نفس الشخص يطلب ويستلم ويعتمد ويدفع (أو يملك صلاحيات واسعة).
- توثيق ضعيف: لا يوجد أثر مراجعة (Audit Trail) كافٍ لإثبات ما حدث.
- أنظمة غير منضبطة: صلاحيات غير مُدارة، حسابات مشتركة، غياب سجلات تغييرات.
- متابعة غائبة: لا توجد مراقبة دورية أو تقارير استثناء تُقرأ وتُغلق.
- بيئة رقابة ضعيفة: الإدارة تتسامح مع الالتفاف على القواعد “عشان الشغل يمشي”.
أقوى رقابة داخلية هي التي تعمل حتى وقت الضغط: نهاية الشهر، موسم الذروة، أو عند غياب الموظف الأساسي.
3) إطار COSO باختصار: المكونات الخمسة
إطار COSO يساعدك على تصميم وتقييم الرقابة الداخلية بشكل متوازن. المكونات الخمسة ليست “قائمة تحقق” منفصلة؛ هي نظام مترابط: ضعف عنصر واحد قد يُسقط الباقي.
دليل الفروقات الرئيسية بين IFRS وIFRS for SMEs (IFRS Comparison Guide) - ملف PDF
مكونات COSO الخمسة وكيف تُترجم عمليًا
| المكوّن | معناه ببساطة | أمثلة تطبيقية |
|---|---|---|
| بيئة الرقابة | الثقافة والانضباط والهيكل والمسؤوليات | مدونة سلوك، هيكل صلاحيات، استقلالية لجنة المراجعة |
| تقييم المخاطر | تحديد المخاطر وتحليلها وربطها بالضوابط | سجل مخاطر، مصفوفة احتمال/أثر، تقييم مخاطر احتيال |
| أنشطة الرقابة | إجراءات تمنع/تكشف الأخطاء والانحرافات | فصل مهام، موافقات، مطابقات، حدود ائتمان، ضوابط IT |
| المعلومات والاتصال | بيانات صحيحة تصل للشخص الصحيح في الوقت الصحيح | تقارير استثناء، خطوط إبلاغ، مؤشرات أداء واضحة |
| أنشطة المراقبة | متابعة مستمرة/دورية لفعالية الضوابط | اختبارات رقابة، مراجعات داخلية، متابعة ملاحظات |
خمس بطاقات مترابطة تشير إلى أن ضعف عنصر قد يؤثر على بقية عناصر النظام. بيئة الرقابة الثقافة + الهيكل + النزاهة تقييم المخاطر تحديد + تحليل + استجابة أنشطة الرقابة وقائية + كاشفة + IT المعلومات والاتصال تقارير + قنوات + وضوح أنشطة المراقبة متابعة + اختبار + تصحيح الفعالية = تكامل المكونات الخمسة معًا (ليس عنصرًا واحدًا)
جوهر COSO: لا يكفي أن “تكتب” ضوابط—المهم أن تتكامل: ثقافة + مخاطر + ضوابط + معلومات + متابعة.
4) أمثلة على إجراءات الرقابة: وقائية وكاشفة
إجراءات الرقابة تُصمم عادةً حول دورات الأعمال الرئيسية. فيما يلي أمثلة عملية سريعة يمكنك استخدامها كمرجع عند بناء نظام الرقابة الداخلية:
أ) المشتريات والدفع
- وقائية: صلاحيات اعتماد حسب حدود (Authority Matrix)، وقاعدة “ثلاث عروض” للمشتريات الحساسة.
- وقائية: فصل مهام (طلب/اعتماد/استلام/دفع).
- كاشفة: مطابقة ثلاثية (PO/GRN/Invoice) وتقارير فروقات الأسعار والكميات.
ب) المبيعات والتحصيل
- وقائية: حدود ائتمان للعميل + موافقة على تجاوز الحد.
- وقائية: تسعير معتمد + قفل تعديل السعر خارج سياسة الخصومات.
- كاشفة: تحليل أعمار الذمم + تقارير أوامر بيع بلا فواتير/فواتير بلا شحن.
ج) المخزون
- وقائية: صلاحيات حركة مخزون + ترقيم مستندات + فصل بين المخزن والمحاسبة.
- كاشفة: جرد دوري/مفاجئ + تسويات بفواصل اعتماد واضحة.
د) الرواتب
- وقائية: اعتماد التعيين/الترقية/الخصم من جهات مختلفة.
- كاشفة: مطابقة كشوف الرواتب مع الحضور والانصراف وتقارير الموظفين الوهميين.
هـ) الخزينة والبنوك
- وقائية: تفويضات بنكية + تعدد توقيع (Dual Authorization) للمدفوعات الحساسة.
- كاشفة: تسويات بنكية شهرية مع مراجعة مستقلة وتقارير شيكات/تحويلات معلّقة.
عند التعامل مع معاملات داخل المجموعة (Intercompany)، تحتاج ضوابط إضافية للوضوح ومنع الأخطاء المتبادلة:
يساعدك على توثيق المعاملة، تحديد الطرفين، وضبط المطابقة قبل الإغلاق—وهو جزء عملي من “أثر المراجعة” داخل الرقابة.
5) كيف تبني نظام الرقابة الداخلية خطوة بخطوة؟
لبناء الرقابة الداخلية بشكل عملي، لا تبدأ من “قائمة ضوابط جاهزة”. ابدأ من العملية، ثم الخطر، ثم الضابط. هذا تسلسل يضمن أن الضوابط ليست ديكورًا.
- حدد العمليات الحساسة: المبيعات، المشتريات، المخزون، الرواتب، الخزينة، الإغلاق المالي…
- ارسم تدفق العملية: من البداية للنهاية (Who/What/When/Systems).
- حدد المخاطر الرئيسية: أخطاء، احتيال، تلاعب، فقد أصول، عدم التزام…
- اربط كل خطر بضابط: وقائي/كاشف + تواتر + مالك + دليل إثبات.
- صمّم الصلاحيات وفصل المهام: لا تجعل “التسليم والاستلام” في يد واحدة.
- وثّق ودرّب: سياسة + إجراء + نموذج + مسؤوليات.
- اختبر ثم حسّن: جرّب على فترة قصيرة، راقب الاستثناءات، وعدّل الضوابط.
معيار سريع لجودة الضابط: إذا لم تستطع الإجابة عن “من ينفذ الضابط؟ وكيف نثبت تنفيذه؟ ومتى؟” فالضابط غالبًا غير قابل للتطبيق أو الاختبار.
6) اختبار الفعالية والمتابعة: من يراقب من؟
وجود الضابط على الورق لا يكفي—يجب التأكد من التصميم (Design) والتشغيل (Operating Effectiveness). عمليًا، هناك 3 طبقات متابعة:
- متابعة تشغيلية: مدير العملية يتابع الاستثناءات يوميًا/أسبوعيًا.
- متابعة مالية/رقابية: المالية تراجع التسويات، الحدود، الاستثناءات المؤثرة على القوائم.
- تقييم مستقل: التدقيق الداخلي/لجنة المراجعة يختبر ويقيّم ويقترح تحسينات.
كلما كان “دليل تنفيذ الضابط” أوضح (لقطة نظام/تقرير/توقيع مزدوج/مطابقة موثقة)، صار الاختبار أسرع وأقل تكلفة.
7) علامات ضعف الرقابة الداخلية (Red Flags)
هذه مؤشرات عملية تقول لك إن نظام الرقابة الداخلية قد يكون ضعيفًا حتى لو بدا مرتبًا:
- كثرة “الاستثناءات” بدون إغلاق (Open Exceptions) أو تكرار نفس الملاحظة شهريًا.
- تسويات نهاية الشهر كبيرة ومتكررة بدون تفسير أو دليل.
- فروق جرد متكررة أو خسائر مخزون غير مبررة.
- صلاحيات عالية لمستخدمين كُثر، أو حسابات مشتركة، أو غياب مراجعة صلاحيات دورية.
- غياب مطابقة البنك/الذمم في موعدها أو الاعتماد على فرد واحد لا بديل له.
- ضغط لتحقيق رقم مبيعات/ربح مع تراجع جودة المستندات والتوثيق.
ملاحظة مهمة: ضعف الرقابة لا يعني بالضرورة وجود احتيال، لكنه يرفع احتماله—ويجعل اكتشافه متأخرًا ومكلفًا.
8) مؤشرات قياس (KPIs) + قائمة تحقق سريعة
KPIs بسيطة تساعدك على مراقبة الرقابة
مؤشرات قياس عملية للرقابة الداخلية
| المؤشر | لماذا مهم؟ | مثال هدف شهري |
|---|---|---|
| نسبة التسويات المنجزة في موعدها | تعكس انضباط الإغلاق وموثوقية التقارير | ≥ 95% |
| عدد الاستثناءات المفتوحة > 30 يوم | تعكس جودة المتابعة وإغلاق الملاحظات | ≤ 5 |
| نتائج مراجعة الصلاحيات (Access Review) | تقلل مخاطر التلاعب غير المرئي | إكمال 100% ربع سنويًا |
| فروق الجرد كنسبة من المخزون | مؤشر مباشر على حماية الأصول | ≤ 0.5% |
Checklist سريعة (ابدأ بها اليوم):
- هل يوجد مصفوفة صلاحيات مكتوبة ومُطبقة؟
- هل يوجد فصل مهام حقيقي في المشتريات/الدفع والمبيعات/التحصيل؟
- هل تُنجز التسويات البنكية شهريًا مع مراجعة مستقلة؟
- هل توجد تقارير استثناء تُقرأ وتُغلق (وليس فقط تُصدر)؟
- هل تُراجع صلاحيات النظام دوريًا (وليس عند المشكلة فقط)؟
- هل يوجد مسار واضح للإبلاغ عن المخالفات (Whistleblowing)؟
9) روابط ذات صلة للتعمق
هذه مقالات مكملة تساعدك على تحويل المفهوم إلى تطبيق وتقييم:
- موضوع مرتبط: إجراءات الرقابة الداخلية
- للتطبيق العملي: إدارة المخاطر
- موضوع مرتبط: إطار COSO
- موضوع مرتبط: الاحتيال المالي
- مقال ركيزة مرتبط: التدقيق الداخلي
- للتطبيق العملي: حوكمة الشركات
10) الأسئلة الشائعة
ما معنى الرقابة الداخلية (Internal Control)؟
الرقابة الداخلية هي نظام من السياسات والإجراءات والضوابط المصممة لتقديم تأكيد معقول بشأن تحقيق أهداف التشغيل، وموثوقية التقارير، والالتزام، مع حماية الأصول وتقليل الأخطاء والاحتيال.
هل إطار COSO هو نفسه نظام الرقابة الداخلية؟
COSO ليس بديلًا عن النظام، بل إطار يساعدك على تصميم وتقييم نظام الرقابة الداخلية من خلال 5 مكونات مترابطة (بيئة الرقابة، تقييم المخاطر، أنشطة الرقابة، المعلومات والاتصال، أنشطة المراقبة).
ما الفرق بين الرقابة الوقائية والرقابة الكاشفة؟
الرقابة الوقائية تمنع الخطأ قبل حدوثه (مثل فصل المهام وصلاحيات الاعتماد)، بينما الرقابة الكاشفة تكتشف الخطأ بعد حدوثه (مثل المطابقات والتسويات وتقارير الاستثناء). وغالبًا تحتاج مزيجًا منهما.
هل يمكن أن يكون لديك رقابة داخلية قوية بدون توثيق؟
قد توجد ضوابط تعمل عمليًا، لكن بدون توثيق يصبح من الصعب إثباتها أو تدريب الموظفين عليها أو اختبار فعاليتها. التوثيق جزء أساسي لاستدامة الرقابة.
ما أول خطوة عملية لبناء نظام رقابة داخلية؟
ابدأ بتحديد العمليات الحساسة (المشتريات، المبيعات، المخزون، الرواتب، الخزينة…) ثم صِف تدفق العملية، وحدد المخاطر الرئيسية، واربط كل خطر بضوابط واضحة قابلة للتنفيذ والاختبار.
11) الخلاصة
الرقابة الداخلية ليست مشروعًا ينتهي، بل منظومة تعيش مع الشركة وتكبر معها. إذا بنيت نظام الرقابة الداخلية على منطق “عملية → مخاطر → ضوابط → دليل → متابعة”، ستكسب: حماية الأصول، بيانات أدق، أخطاء أقل، وثقة أعلى لدى الإدارة والمستثمرين والمراجعين. اجعل COSO خريطة طريق، وليس شعارًا—وحوّل الضوابط إلى إجراءات رقابة يومية قابلة للتطبيق والقياس.
لتسهيل التطبيق اليومي على فرق التشغيل والمتابعة: حمّل قائمة التحقق لرقابة التشغيل اليومي
قائمة مختصرة تساعدك على تثبيت “الرقابة كعادة” بدل أن تكون “رد فعل” بعد وقوع المشكلة.
تنبيه: هذا محتوى تعليمي عام. تصميم الضوابط وتحديد مالكيها وتواترها يجب أن يراعي حجم الشركة، الأنظمة، وهيكل الصلاحيات ومستوى المخاطر.